Нэсуй: Пал Константинополь – пали и наши системы защиты данных
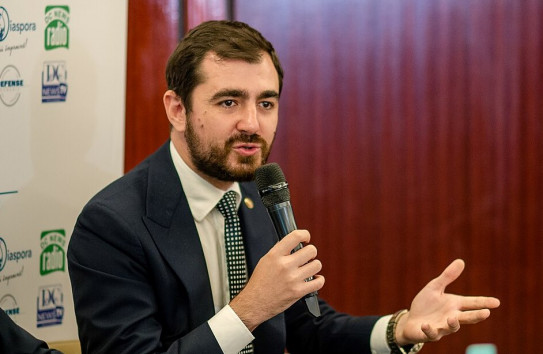
Министр экономического развития и цифровизации Клаудиу Нэсуй, который со дня своего приезда осваивался в незнакомой обстановке, впервые вышел на люди и продемонстрировал поразительное хладнокровие в оценке инцидента с похищением персональных данных 750 тысяч граждан.
«Молдова регулярно подвергается кибератакам, и некоторые из них достигают цели, но это не повод отказываться от цифровизации, - заявил он в эфире TVR-Moldova 28 октября. – Произошло то, что некоторые из атак оказались успешными».
«Что случилось с лодкой?». – «Она утонула».
«Невозможно постоянно подвергаться атакам и каждый раз отражать их, - философски заметил Нэсуй. - Пал даже Константинополь, какими бы мощными ни были его стены».
По словам министра, нужно найти источник проблемы, устранить ее и двигаться дальше. В качестве примера он привел Данию, где хакеры недавно получили персональные данные 8,8 миллиона человек из национального регистра населения, и все обошлось.
Но какие же меры приняли в Дании после того, как хакер выгрузил из центрального реестра населения CPR имена и адреса 8,8 миллиона человек через аккаунт фирмы Pays ApS с паролем «123456»?
Власти немедленно заблокировали и отозвали авторизованный доступ к системе CPR для частной IT-компании Pays ApS и официально предупредили компании, что знание чужого CPR-номера, имени и адреса больше не считается доказательством личности клиента.
Как быстро все это сделали? Беспрецедентно быстро - буквально за несколько дней.
В пятницу, 2 октября администрация реестра CPR заметила аномальную активность в системе, доступ для компании Pays ApS блокировали в тот же вечер.
3–4 октября (в выходные!) в экстренном порядке провели расследование.
Понедельник, 5 октября: министерство цифровизации
официально объявляет об утечке, граждан призывают активировать «кредитное
предупреждение» (Kreditadvarsel): это официальная защитная отметка в
национальном реестре населения Дании (CPR), которая сигнализирует банкам и
компаниям, что вы не планируете брать кредиты или открывать бизнес, своего рода
«красный флаг» в государственной анкете гражданина на случай, если его личные
данные украли мошенники.
Данная метка мгновенно связывается с персональным
CPR-номером гражданина в системе. Когда банк, кредитная организация или
регистрационная палата запрашивают данные для оформления договора или фирмы,
система выдает жесткое предупреждение, и мошенникам отказывают.
В течение первой недели (6–12 октября) кибергорячая линия перешла на усиленный режим работы. Всего за несколько дней около миллиона датчан, почти каждый пятый взрослый, зашли на портал Borger.dk и активировали защитную метку.
Тогда же банки, кредитные организации и Датское налоговое агентство экстренно перестроили регламенты, запрещая принимать текстовые данные CPR как верификацию личности клиента без обязательного двухфакторного подтверждения через MitID.
Техническая блокировка источника утечки заняла несколько часов ( в Молдове – несколько дней), а развертывание общенациональной системы защиты от мошеннических кредитов - менее недели (у нас даже не начиналась).
Что же происходит в Молдове?
Масштабная кибератака на государственные цифровые сервисы произошла 19-23 октября.
29 октября Майя Санду рассказала о ЧП на встрече в режиме онлайн президенту Финляндии Александру Стуббу и премьеру Норвегии Йонасу Гару Стёре. Поплакалась – и «партнеры» теперь будут работать за нее?
Национальный совет безопасности обсудит ситуацию «в ближайшие дни».
Парламент проведет закрытые слушания 4 ноября.
Разве все это – не доказательства позорного бессилия и некомпетентности?
Пал Константинополь, падет Молдова, но у чиновников есть «план Б».
Олег ВОЛКОВ
Новости по теме
- Сегодня, 15:31
- Сегодня, 14:41
- Сегодня, 13:28
- Сегодня, 13:08
- Сегодня, 13:02
- Сегодня, 12:03
- Сегодня, 11:47
- Сегодня, 10:50
- Сегодня, 09:10
- Вчера, 17:31
Комментарии (0) Добавить комментарии

Новости по теме
- Сегодня, 15:31
- Сегодня, 14:41
- Сегодня, 13:28
- Сегодня, 13:08
- Сегодня, 13:02
- Сегодня, 12:03
- Сегодня, 11:47
- Сегодня, 10:50
- Сегодня, 09:10
- Вчера, 17:31